솔루션 개요
IBM Verify Identity Access는 글로벌 엔터프라이즈 IT 및 보안 기술을 선도해 온 IBM이 제공하는 Access Management 솔루션으로, 기업의 웹·모바일·클라우드 및 다양한 업무 애플리케이션에 대한 사용자 인증과 접근을 중앙에서 안전하게 관리합니다.
IBM의 오랜 Access Management 기술과 경험을 기반으로 인증(Authentication), 인가(Authorization), 접근 정책 및 애플리케이션 보호 기능을 통합 제공하며, On-Premise 및 하이브리드 환경에서 일관된 Enterprise 접근 보안 체계를 구축할 수 있습니다.
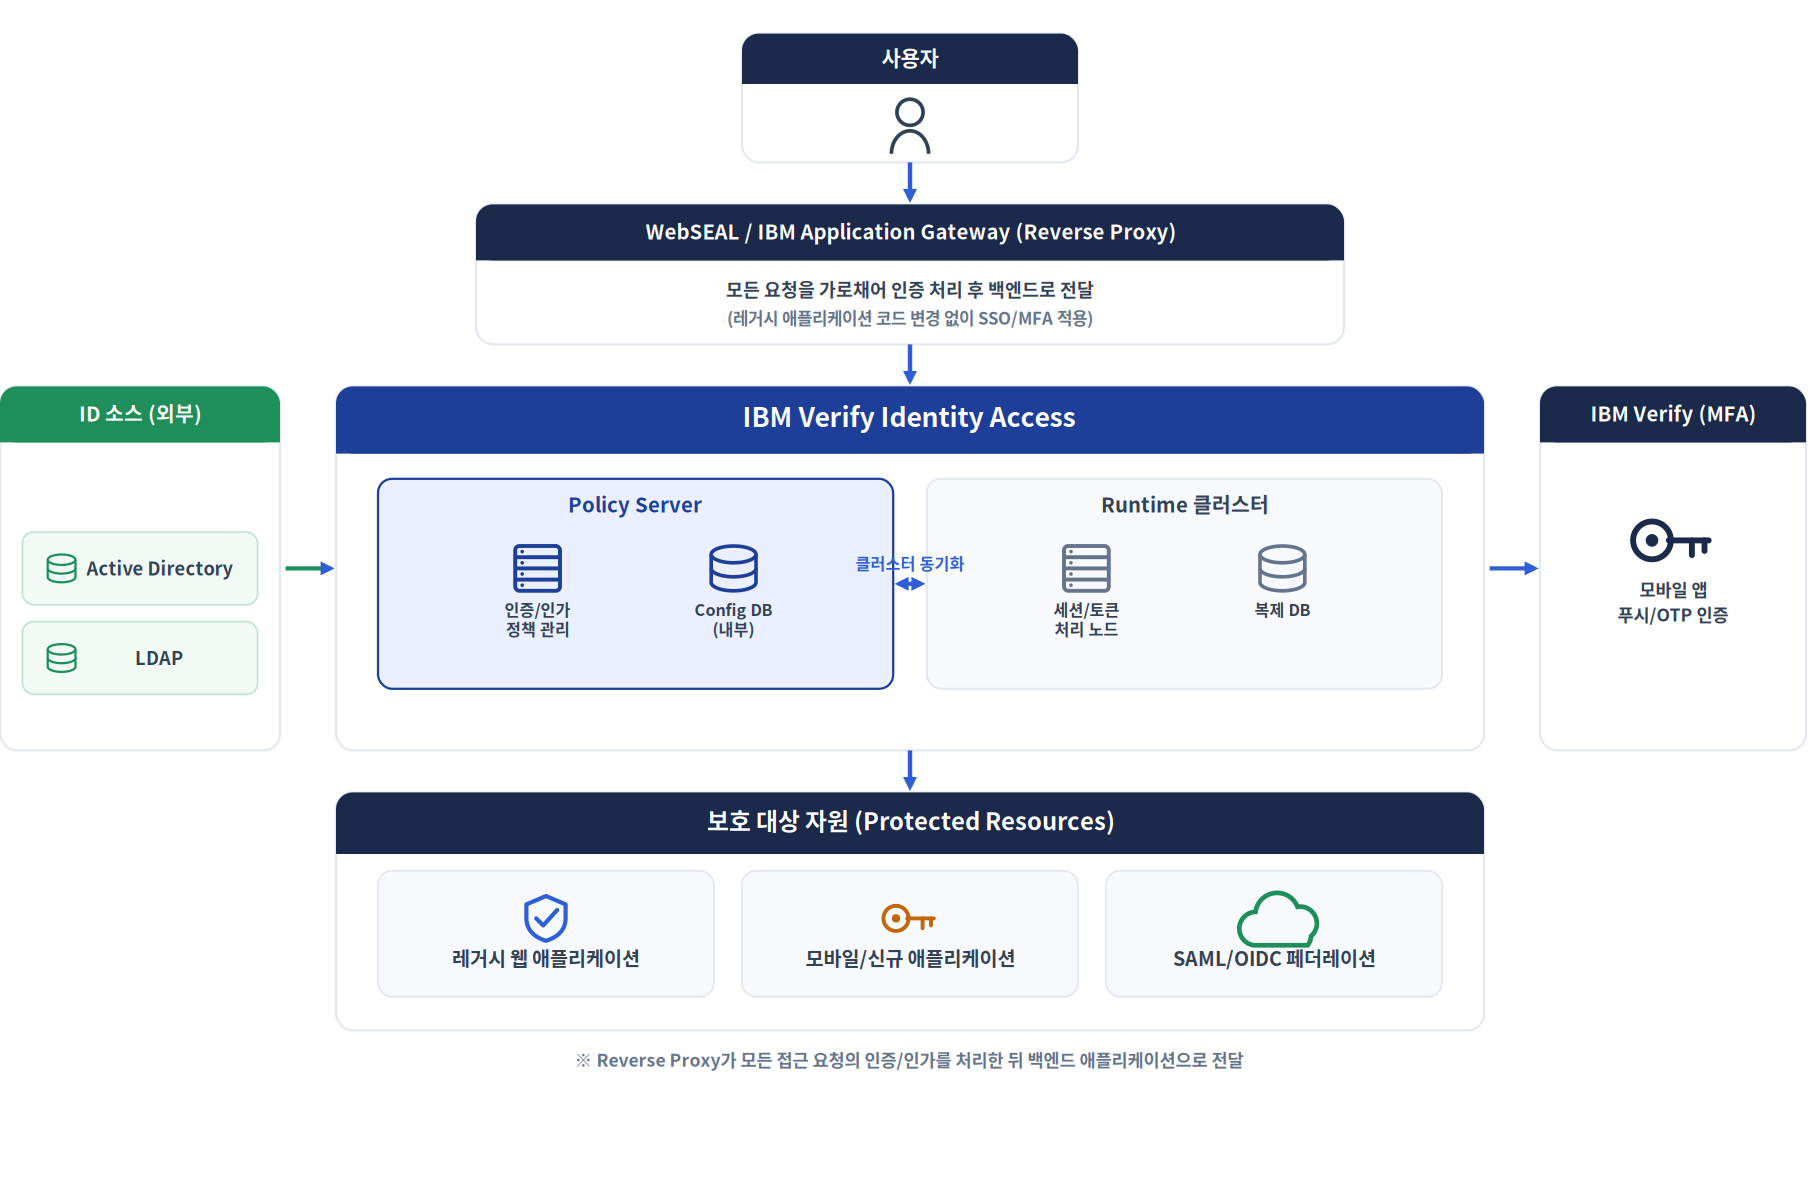
핵심 Web Reverse Proxy인 WebSEAL을 통해 사용자와 업무 애플리케이션 사이에서 인증과 접근 정책을 중앙에서 적용하고, 기존 레거시 애플리케이션을 포함한 다양한 업무 시스템을 보호합니다. 이를 통해 개별 애플리케이션마다 인증 및 접근제어 기능을 구현해야 하는 부담을 줄이고 중앙화된 보안 정책을 적용할 수 있습니다.
또한 SAML 2.0, OAuth 2.0, OpenID Connect(OIDC) 등 표준 기반의 인증 및 Federation 환경을 지원하여 사내 시스템뿐만 아니라 클라우드와 외부 서비스까지 연결되는 통합 인증 환경을 구성할 수 있습니다.
다중 인증(MFA)과 컨텍스트 기반의 접근 정책을 적용하여 사용자와 접근 상황에 따라 보다 강력한 인증 및 접근제어 체계를 구현하고, 기업의 중요 애플리케이션과 정보 자원에 대한 보안 수준을 강화합니다.
기존 업무 시스템부터 최신 웹·클라우드 환경까지 하나의 Access Management 체계로 연결함으로써 사용자 편의성을 높이는 동시에 인증 및 접근 정책의 중앙관리와 보안 통제를 강화할 수 있습니다.
프리커스는 IBM Verify Identity Access의 공급부터 아키텍처 설계, 구축, 기존 시스템 연계 및 기술지원까지 제공하여 고객의 IT 환경과 보안 정책에 최적화된 Enterprise Access Management 환경 구축을 지원합니다.
주요 해결 과제
애플리케이션마다 별도 인증 로직을 구현해야 했던 문제를 해결합니다.
애플리케이션별 분산 관리로 일관된 보안 정책 적용이 어려웠던 상황을 해소합니다.
위치/기기/행위에 따른 위험 기반 접근 제어가 불가능했던 문제를 해결합니다.
SAML/OIDC 연동 시 개발 리소스가 과다하게 소요되던 문제를 해소합니다.
주요 기능
WebSEAL / IBM Application Gateway가 요청을 가로채 인증 후 백엔드로 전달하여 코드 변경 없이 레거시 앱을 보호합니다.
한 번의 인증으로 다수의 연동 애플리케이션에 접근합니다.
IBM Verify 모바일 앱 등을 통한 강력한 2차 인증을 지원합니다.
위치, 기기, 행위 패턴을 분석해 인증 강도를 동적으로 조정합니다.
SAML 2.0, OIDC 표준 프로토콜로 파트너/외부 서비스를 연동합니다.
다중 노드 클러스터와 복제 상태 모니터링을 지원합니다.
LDAP, AD 연동과 Kerberos 인증을 지원합니다.
기대 효과
애플리케이션 코드 수정 없이 최신 SSO/MFA를 적용합니다.
위험 기반 접근 제어로 이상 접근을 사전에 탐지·차단합니다.
중앙 집중식 정책 관리로 전사 보안 수준을 표준화합니다.
표준 프로토콜 기반 페더레이션으로 신규 연동 기간을 단축합니다.
클러스터 구성과 복제 모니터링으로 무중단 서비스를 운영합니다.
구성도
시연영상
브로셔 다운로드
프리커스(PRECURSOR)의 IBM Verify Identity Access (IVIA) 상세 소개서와 브로셔를 지금 다운로드 받으세요.