솔루션 개요
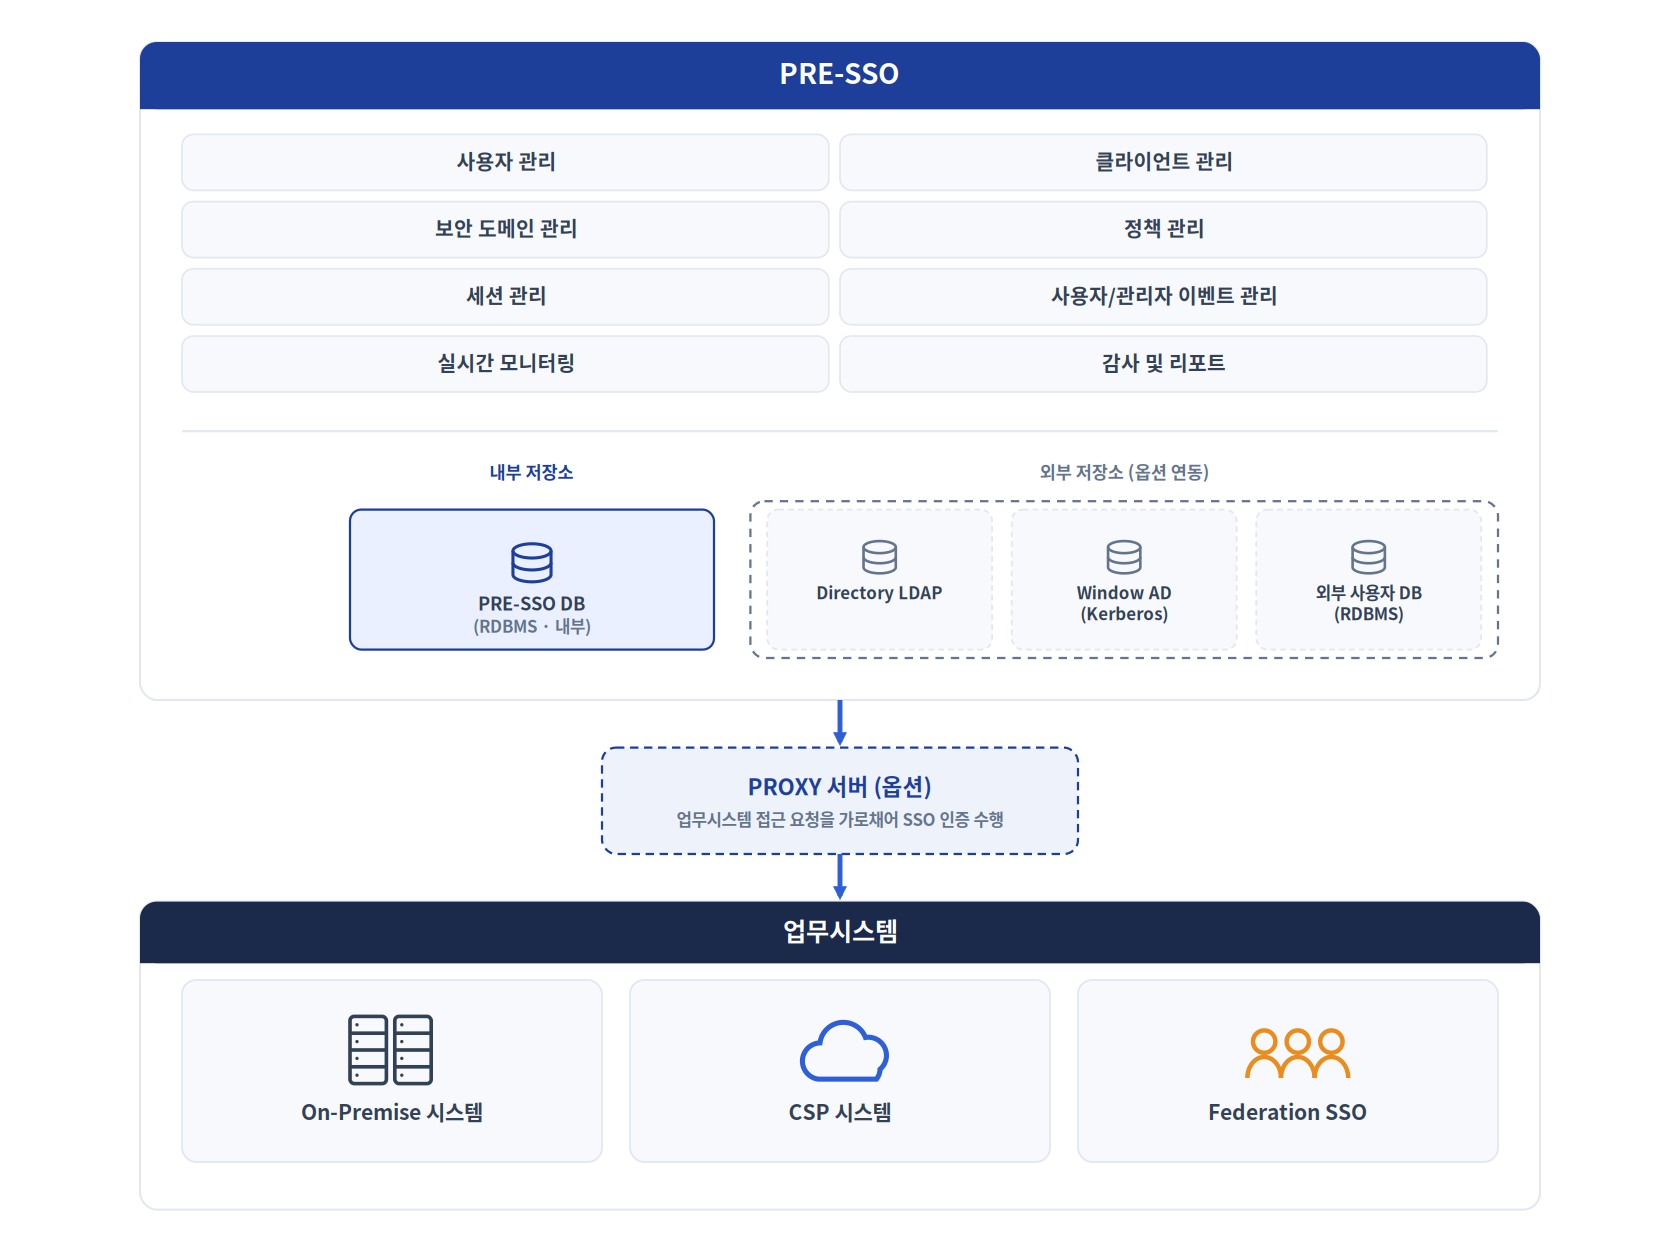
PRE-SSO(Precursor Single Sign-On)는 프리커스가 자체 개발한 Enterprise 통합인증(SSO) 솔루션으로, 다양한 업무 시스템과 서비스에 분산된 사용자 인증 환경을 하나로 통합하여 일관되고 안전한 인증 체계를 제공합니다.
SAML 2.0, OIDC 등 업계 표준 인증 프로토콜을 지원하며, On-Premise와 클라우드(CSP)는 물론 다양한 외부 서비스와의 Federation SSO 연계를 통해 하이브리드 환경 전반의 통합인증 체계를 구현합니다.
사용자는 하나의 인증을 기반으로 여러 업무 시스템에 편리하게 접근할 수 있으며, 기업은 분산된 인증 환경을 중앙에서 관리함으로써 사용자 편의성, 관리 효율성 및 인증 보안 수준을 강화할 수 있습니다.
또한 Proxy 서버(옵션) 구성을 통해 업무 시스템에 대한 접근 요청을 중앙에서 통제하여 보다 일관된 접근 보안 환경을 구성할 수 있습니다.
주요 해결 과제
서비스 증가에 따른 사용자 인증/인가 관리의 복잡도 상승을 해소합니다.
서비스별 중복 로그인 및 암호 입력으로 인한 업무 생산성 저하를 해결합니다.
On-Premise/CSP/외부 SSO 도입 시 인증 연동의 어려움을 해소합니다.
그룹사·조직별로 다른 MFA, 접근 제한 정책 적용의 어려움을 해결합니다.
대규모 트래픽 환경에서 세션 검증 지연 및 성능 이슈를 해결합니다.
보안 위협을 실시간 탐지하고 감사에 대응합니다.
주요 기능
계정 등록/활성화/비활성화, 비밀번호 변경·MFA 등록 등 필수 절차를 관리합니다.
SSO 연동 업무시스템 등록, OIDC/SAML 프로토콜을 설정합니다.
업무 시스템·자회사·서비스별 독립 인증 영역(멀티 테넌시)을 구현합니다.
비밀번호 복잡도, MFA 강제화, 세션 유지시간, IP/접속위치 제한 등 조건 기반 Flow를 제공합니다.
활성 세션 상태를 확인하고 로그인, 비밀번호/권한 변경, 관리자 설정 변경 이벤트를 기록합니다.
인증 트래픽·응답시간·세션 부하를 실시간 확인하고 장애에 사전 대응합니다.
접근 기록·정책 변경 이력을 보관하고 리포트를 추출합니다.
그룹/조직별 Cookie·Form·Kerberos·OTP·FIDO 등 다단계 인증을 조합합니다.
In-Memory Key-Value 기반 분산 캐시로 세션/정책/설정을 공유합니다.
기존 LDAP/RDBMS를 마이그레이션 없이 연동합니다.
기대 효과
원 클릭 접근으로 서비스별 중복 로그인/암호 입력이 필요 없습니다.
OIDC/SAML 지원으로 신규 시스템 도입 시 빠르고 안정적으로 통합합니다.
멀티 테넌시 기반 인증 인프라 분리와 조건부 MFA·세부 접근 정책으로 위협을 최소화합니다.
로그인 현황을 실시간 모니터링하여 보안 위협을 사전 방지합니다.
계정/정책 변경 이력을 체계적으로 기록하여 규제 준수를 지원합니다.
분산 캐시 아키텍처로 지연 없는 세션 검증/발급 속도를 보장합니다.
직관적 관리자 UI로 연동시스템·사용자·토큰·세션을 통합 관리합니다.
구성도
시연영상
브로셔 다운로드
프리커스(PRECURSOR)의 PRE-SSO 상세 소개서와 브로셔를 지금 다운로드 받으세요.