솔루션 개요
Palo Alto Networks IDIRA Certificate Manager는 글로벌 사이버보안 선도기업 Palo Alto Networks가 제공하는 인증서 생명주기 관리(CLM) 솔루션으로, 기업 내 분산된 인증서를 통합 관리하고 인증서의 탐색부터 발급·배포·갱신·폐기까지 전 생명주기를 자동화합니다.
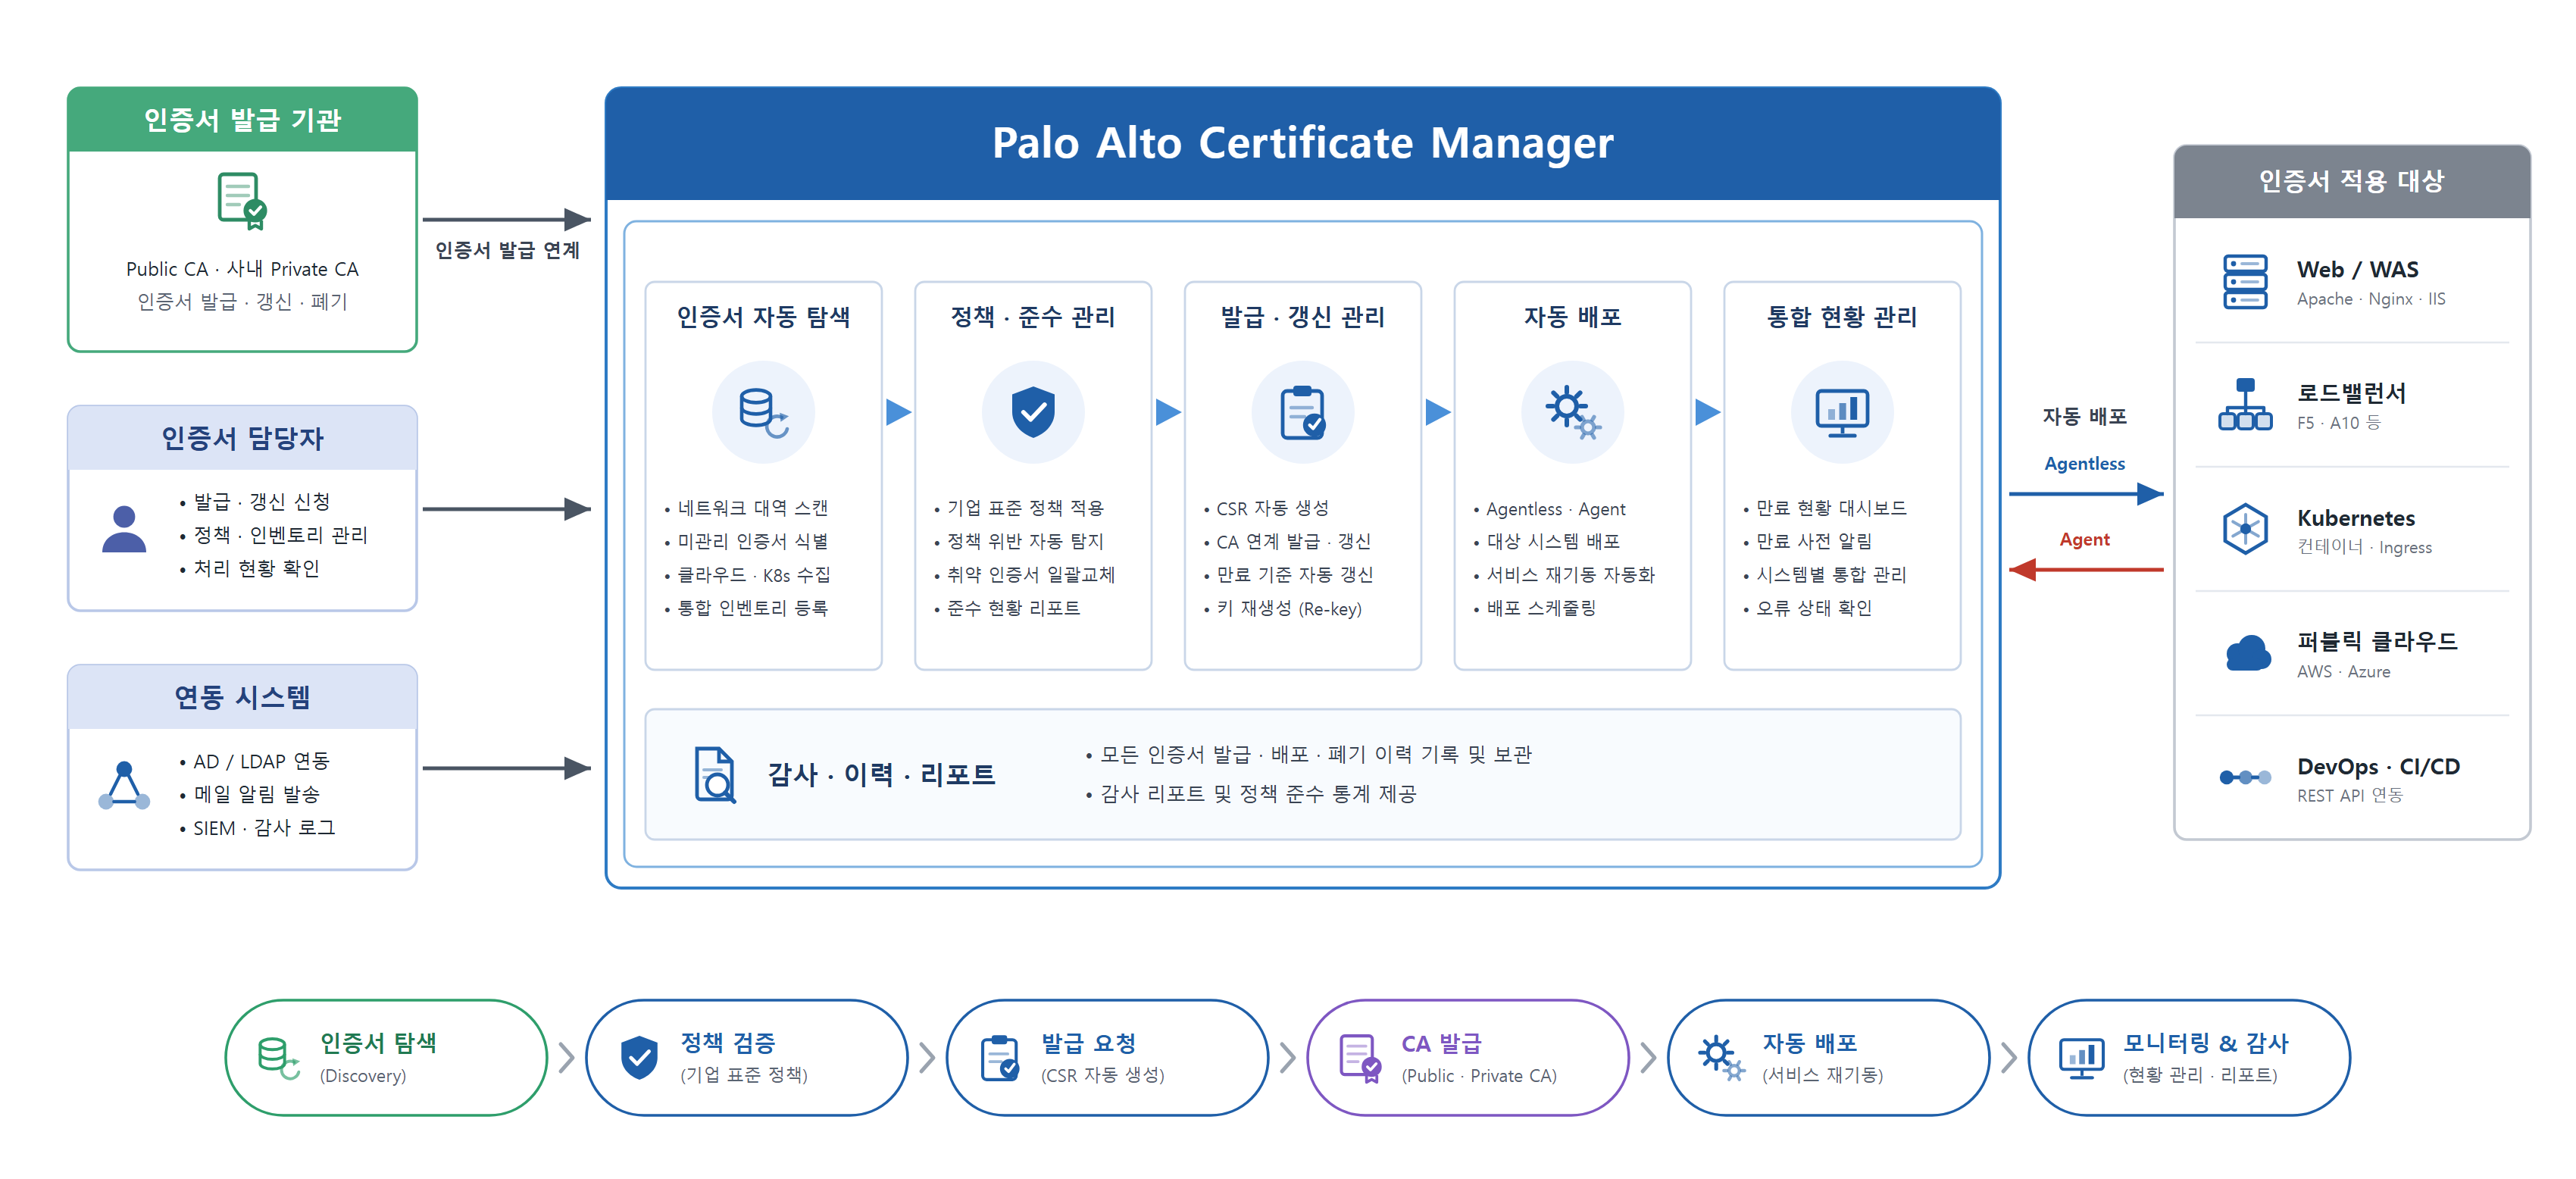
WEB/WAS, 로드밸런서, API Gateway, Kubernetes, 퍼블릭 클라우드 등 다양한 IT 환경에 산재한 인증서를 자동으로 탐색하여 단일 인벤토리로 관리하고, 기업의 정책과 워크플로를 기반으로 관리자 개입 없이 인증서 발급·배포·갱신·교체를 자동화합니다.
특히 Public TLS 인증서의 유효기간이 단계적으로 단축되면서 인증서 교체 주기가 더욱 빨라지는 환경에서, 수작업 중심의 인증서 관리에서 벗어나 정책 기반의 자동화된 인증서 생명주기 관리 체계로 전환할 수 있도록 지원합니다.
Public SSL/TLS 인증서뿐만 아니라 기업 내부 시스템과 서버, 네트워크 및 디바이스 환경에서 사용하는 사설 인증서(Private Certificate)까지 통합 관리하여 다양한 Machine/Device Identity에 대한 가시성과 관리 효율성을 강화합니다.
이를 통해 담당자의 엑셀과 캘린더에 의존하던 인증서 운영을 중앙화·자동화하고, 인증서 만료나 교체 누락으로 발생할 수 있는 서비스 장애와 보안 리스크를 최소화합니다.
프리커스는 Palo Alto Networks Certificate Manager의 공급부터 설계, 구축 및 기술지원까지 제공하여 고객 환경에 최적화된 인증서 생명주기 관리 체계 구축을 지원합니다.
주요 해결 과제
CA/Browser Forum 결의에 따라 2029년 4월까지 공인 인증서 최대 유효기간이 27일로 단축되어 수작업 갱신은 유지될 수 없습니다.
API 게이트웨이, Kubernetes, 클라우드, mTLS까지 사용 지점이 늘고, 미관리 인증서는 만료 시점을 알 수 없습니다.
스프레드시트와 캘린더 알림은 인수인계 누락만으로도 서비스 중단으로 이어집니다.
취약 알고리즘, 자체 서명, 개인키 소재 불명, 감사 로그 부재로 규제 대응 근거가 부족합니다.
CA 침해나 키 유출 시 어디에 어떤 인증서가 있는지 모르면 대량 교체가 불가능합니다.
전사 인증서 인벤토리와 자동 교체 체계가 없으면 양자 내성 암호 전환에 착수할 수 없습니다.
주요 기능
내부망 스캔, Shadow·자체 서명 식별, CA·클라우드·Kubernetes 연동 수집, 인벤토리 자동 등록
Public/Private CA 연동, CSR 자동 생성, 만료 기준 자동 갱신 및 Re-key, 워크플로 관리
Apache·Nginx·IIS·Tomcat·F5·Kubernetes, Agentless/Agent, 재기동 자동화, 스케줄링, 실패 재시도
키 길이·알고리즘·CA·유효기간 표준 적용, 위반 탐지, Mass Rotation
만료 대시보드, 다단계 사전 알림, 장애 상태 확인, SIEM/Syslog 연동
RBAC, AD/LDAP, 변경 이력 추적, 규제 대응 근거 확보
REST API, AWS·Azure, Kubernetes, CI/CD, HSM
양자 내성 암호 알고리즘 지원으로 미래 전환 기반을 확보합니다.
기대 효과
만료 임박 인증서의 자동 갱신·배포로 서비스 중단을 구조적으로 차단합니다.
CSR 생성·발급·배포·재기동을 자동화합니다.
미관리 인증서까지 인벤토리에 포함시켜 사각지대를 제거합니다.
기업 정책을 시스템이 자동 적용·검증합니다.
변경 이력과 감사 로그로 ISMS-P 등 자료를 즉시 제출할 수 있습니다.
영향 인증서를 즉시 식별해 대규모 일괄 교체를 수행합니다.
인벤토리와 일괄 교체 체계로 양자 내성 암호 전환을 실행 가능하게 합니다.
구성도
브로셔 다운로드
프리커스(PRECURSOR)의 Certificate Manager (CLM) 상세 소개서와 브로셔를 지금 다운로드 받으세요.