솔루션 개요
IBM HashiCorp Vault는 글로벌 엔터프라이즈 IT 및 보안 기술을 선도하는 IBM의 Secrets Management 솔루션으로, 애플리케이션·사용자·Machine·서비스 및 AI Agent가 사용하는 Password, API Key, Token, 인증서, 암호화 Key 등 다양한 시크릿을 중앙에서 안전하게 관리합니다.
핵심은 장기간 저장되는 정적 자격증명(Static Credentials)에 대한 의존도를 줄이고 자격증명의 노출 위험을 최소화하는 것입니다. Identity 인증과 정책 검증을 거쳐 필요한 시점에만 Dynamic Secrets와 단기 자격증명을 발급하고, 유효기간이 종료되면 자동으로 폐기·회수하여 Credential 탈취와 Secret Sprawl에 따른 보안 위험을 줄입니다.
Database, Cloud, Kubernetes, CI/CD 등 다양한 환경과 연계하여 시크릿의 생성·저장·배포·Rotation·폐기 전 Lifecycle을 자동화하고, Identity와 Policy 기반의 최소권한 접근제어와 시크릿 사용 이력에 대한 감사 체계를 제공합니다.
또한 Secrets Management뿐만 아니라 PKI 인증서, 암호화 Key 관리 및 Encryption 기능을 제공하여 On-Premise부터 Multi-Cloud까지 일관된 시크릿 및 데이터 보호 체계를 구축할 수 있습니다.
프리커스는 IBM HashiCorp Vault의 공급부터 아키텍처 설계, 구축, 기존 시스템 및 Cloud·Kubernetes·DevOps 환경 연계, 기술지원까지 제공하여 고객 환경에 최적화된 Enterprise Secrets Management 체계 구축을 지원합니다.
주요 해결 과제
소스코드, 환경변수, Dockerfile, Kubernetes 매니페스트, CI/CD 변수, Terraform 상태 파일에 계정 정보가 복제되어 저장소 유출이 곧 침해로 이어집니다.
한 번 발급한 API 키와 DB 계정이 수년간 사용되며, 교체 부담 때문에 방치됩니다.
AWS · Azure · GCP · SaaS마다 절차가 달라 퇴사·계약 종료 시 잔존 권한이 남습니다.
암호키를 애플리케이션 서버나 설정 파일에 두면 암호화의 의미가 약해지고 키 교체 절차도 부재한 경우가 많습니다.
파드와 파이프라인 속도를 사람이 따라가지 못해 공용 키를 돌려쓰게 됩니다.
암호키 관리, 접근 통제, 접근 기록 보관 요건을 제출 가능한 형태로 만들기 어렵습니다.
주요 기능
Kubernetes · JWT/OIDC · AppRole · LDAP · 클라우드 IAM, 사람/워크로드 신원, MFA, 토큰 TTL/사용 횟수 제한
경로 단위 최소 권한, 동작 단위 분리, 네임스페이스 격리, 정책 버전 관리 및 IaC 배포
API 키·비밀번호·인증서·설정값 암호화 보관, 버전 관리, 소프트/완전 삭제
요청 시점 DB·클라우드 계정 생성, TTL 만료 시 폐기, 일괄 Revoke
내부 CA로 단기 X.509 발급, mTLS 자동 갱신, ACME, CRL 관리
암호화·복호화 API, Key Rotation, HSM·클라우드 KMS, 토큰화 및 형식 유지 암호화
Kubernetes Agent·Operator·CSI, Terraform·Ansible·Jenkins·GitLab, REST API 및 SDK
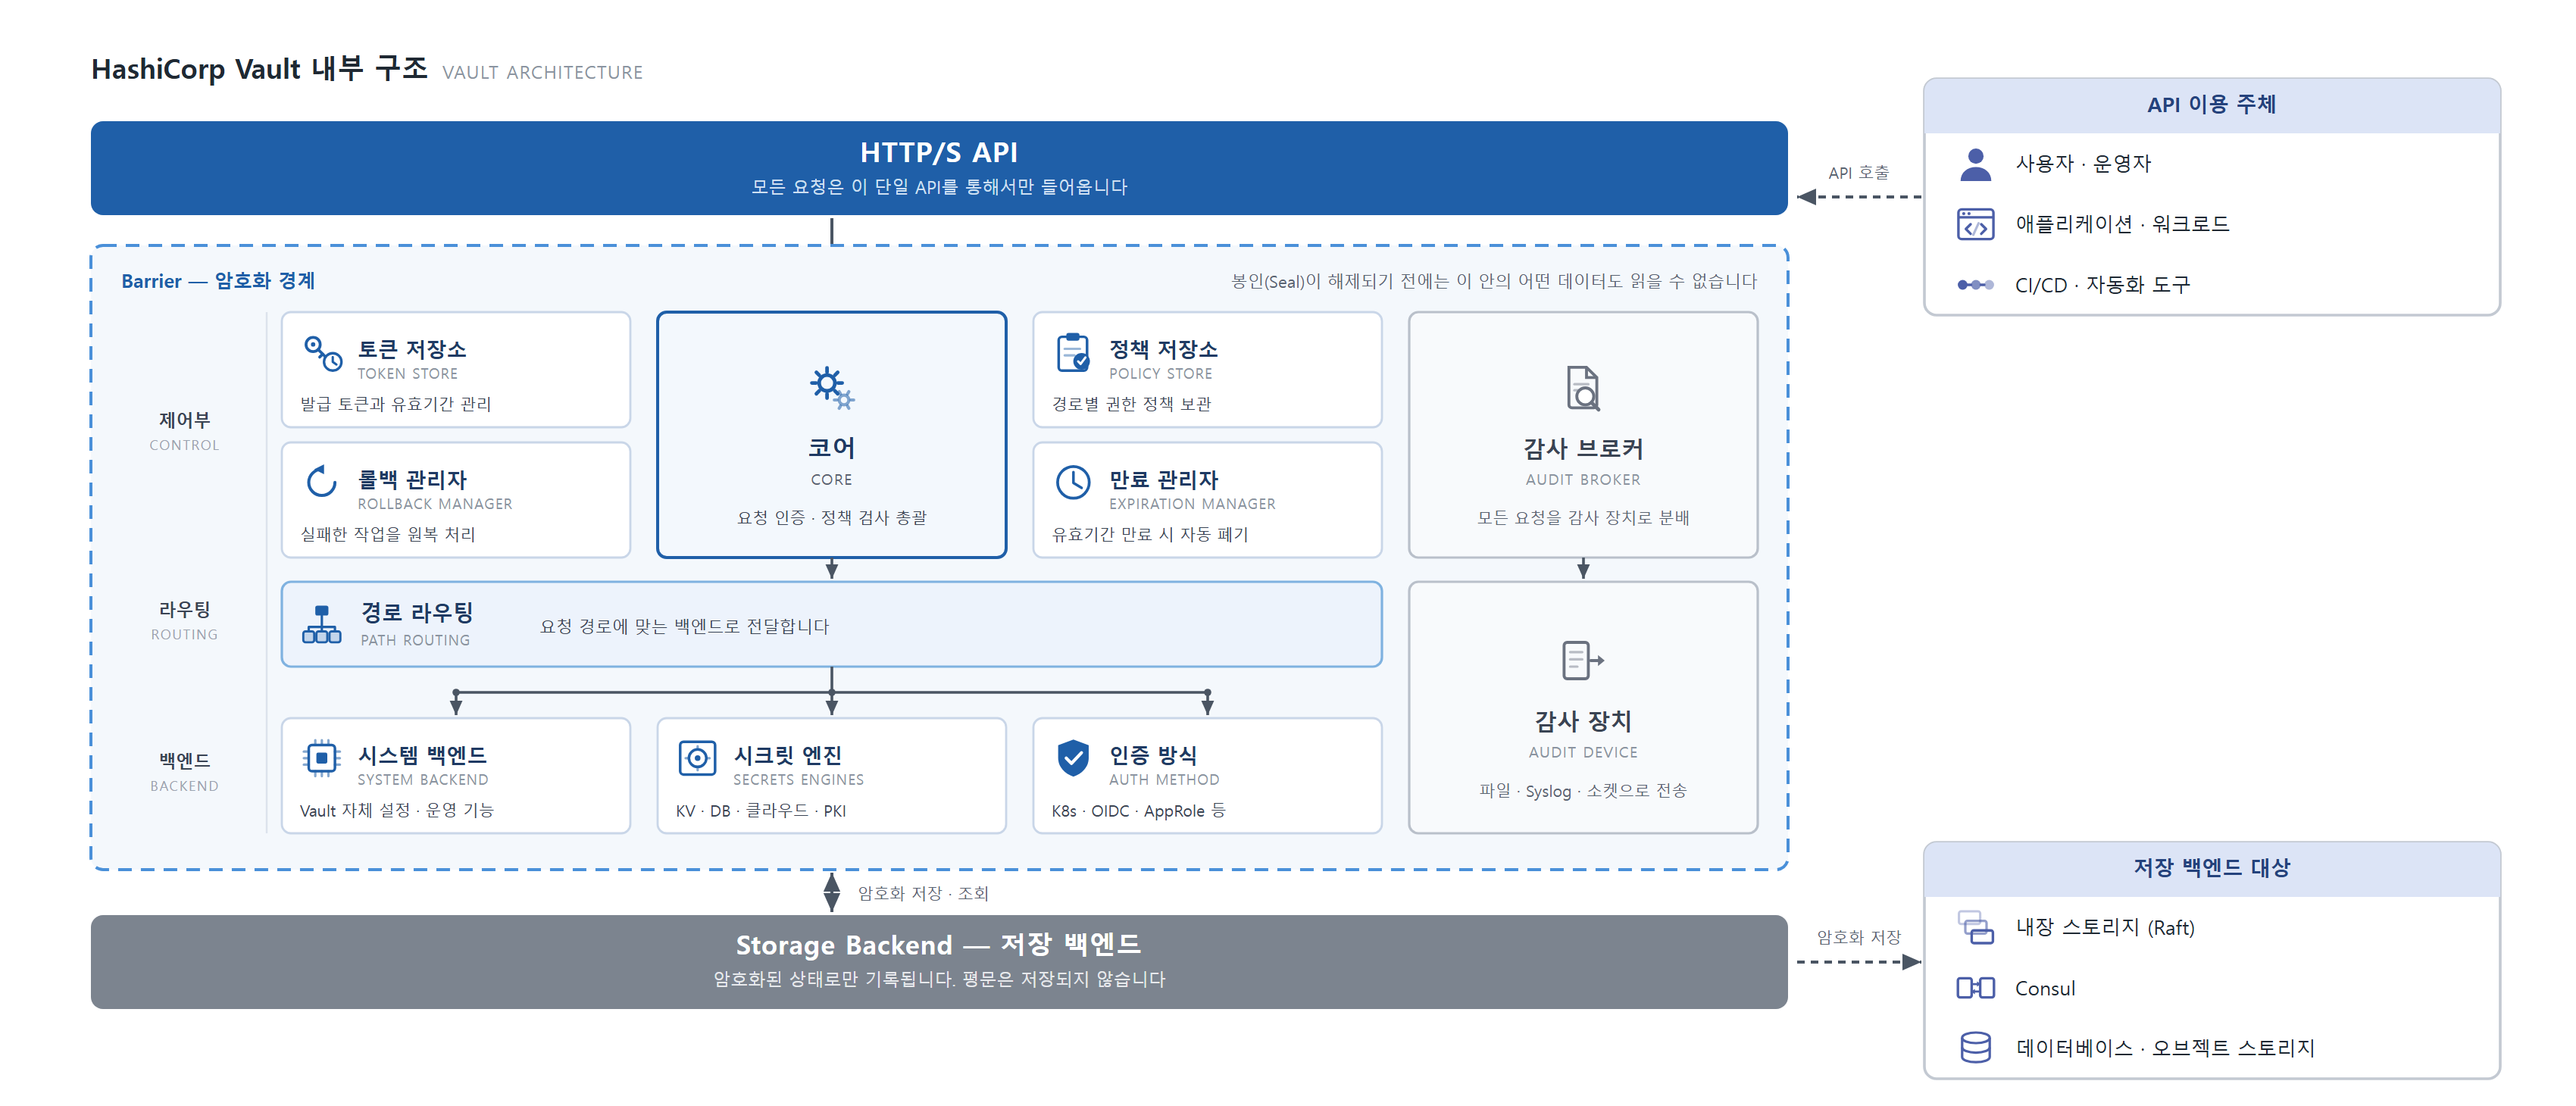
감사 로그와 SIEM, 다중 노드 HA, 재해복구, 마스터 키 Seal 및 HSM 보호
기대 효과
저장소 유출이 곧 침해로 이어지는 구조를 끊습니다.
자격증명 유효기간을 분·시간 단위로 줄입니다.
만료·퇴사·계약 종료 시 잔존 권한이 남지 않습니다.
AWS · Azure · GCP 자격증명 발급과 회수를 하나의 정책으로 통합합니다.
애플리케이션에서 암호키를 분리하고 교체를 자동화합니다.
파드와 파이프라인이 스스로 시크릿을 받아가 배포 속도를 유지합니다.
모든 시크릿 요청 이력을 단일 로그로 제출할 수 있습니다.
구성도
브로셔 다운로드
프리커스(PRECURSOR)의 IBM HashiCorp Vault 상세 소개서와 브로셔를 지금 다운로드 받으세요.