솔루션 개요
PRE-AIS는 ㈜에스엔에이(SNA)의 Enterprise AI Authorization & Security Gateway로, AI Agent와 MCP Server·Tool 사이에서 사용자 신원을 식별하고 권한과 보안 정책을 적용하여 기업의 AI Tool 사용을 안전하게 통제합니다.
기업의 기존 Identity 및 인증 체계와 연계하여 사용자·조직·그룹별로 허용된 MCP Server와 Tool에만 접근할 수 있도록 세밀한 권한을 적용하고, AI Agent가 실제 Tool을 호출하는 시점에 권한과 정책을 실시간으로 검증·집행합니다.
또한 Tool 호출에 전달되는 Parameter와 요청·응답을 정책 기반으로 검사·통제하여 중요 데이터의 노출과 AI Tool의 오·남용 위험을 줄이고, 사용자·Tool·실행 결과 등 전체 호출 이력을 기록하여 사용자 단위의 추적과 감사 체계를 제공합니다.
이를 통해 기업은 AI Agent와 MCP를 단순히 연결하는 것을 넘어 사용자 식별 → Tool 권한 → 실행 통제 → 감사까지 연결되는 End-to-End AI Authorization 체계를 구축할 수 있습니다.
프리커스는 PRE-AIS의 공급부터 AI 보안 아키텍처 설계, 구축, 기존 인증·IAM 시스템 및 MCP 환경 연계, 기술지원까지 제공하여 고객의 Enterprise AI 환경에 최적화된 AI 보안 체계 구축을 지원합니다.
주요 해결 과제
여러 시스템과 개별 도입되는 MCP 서버·Tool을 일관된 기준으로 관리합니다.
AI 에이전트의 MCP Tool 접근을 사람 권한과 동일한 거버넌스 안에서 통제합니다.
프롬프트 인젝션, 민감정보 노출, 정책 위반 호출을 요청·응답 검사와 필터링으로 방어합니다.
계정 생성·변경·삭제와 MCP 도구 권한 부여·회수를 자동화합니다.
인사정보와 연계하여 계정·권한과 AI 도구 권한을 신속히 회수합니다.
사용자·그룹 단위의 신청부터 승인, 반영까지 표준 프로세스를 제공합니다.
계정 변경뿐 아니라 Tool 요청·응답과 차단·필터링 내역까지 기록합니다.
주요 기능
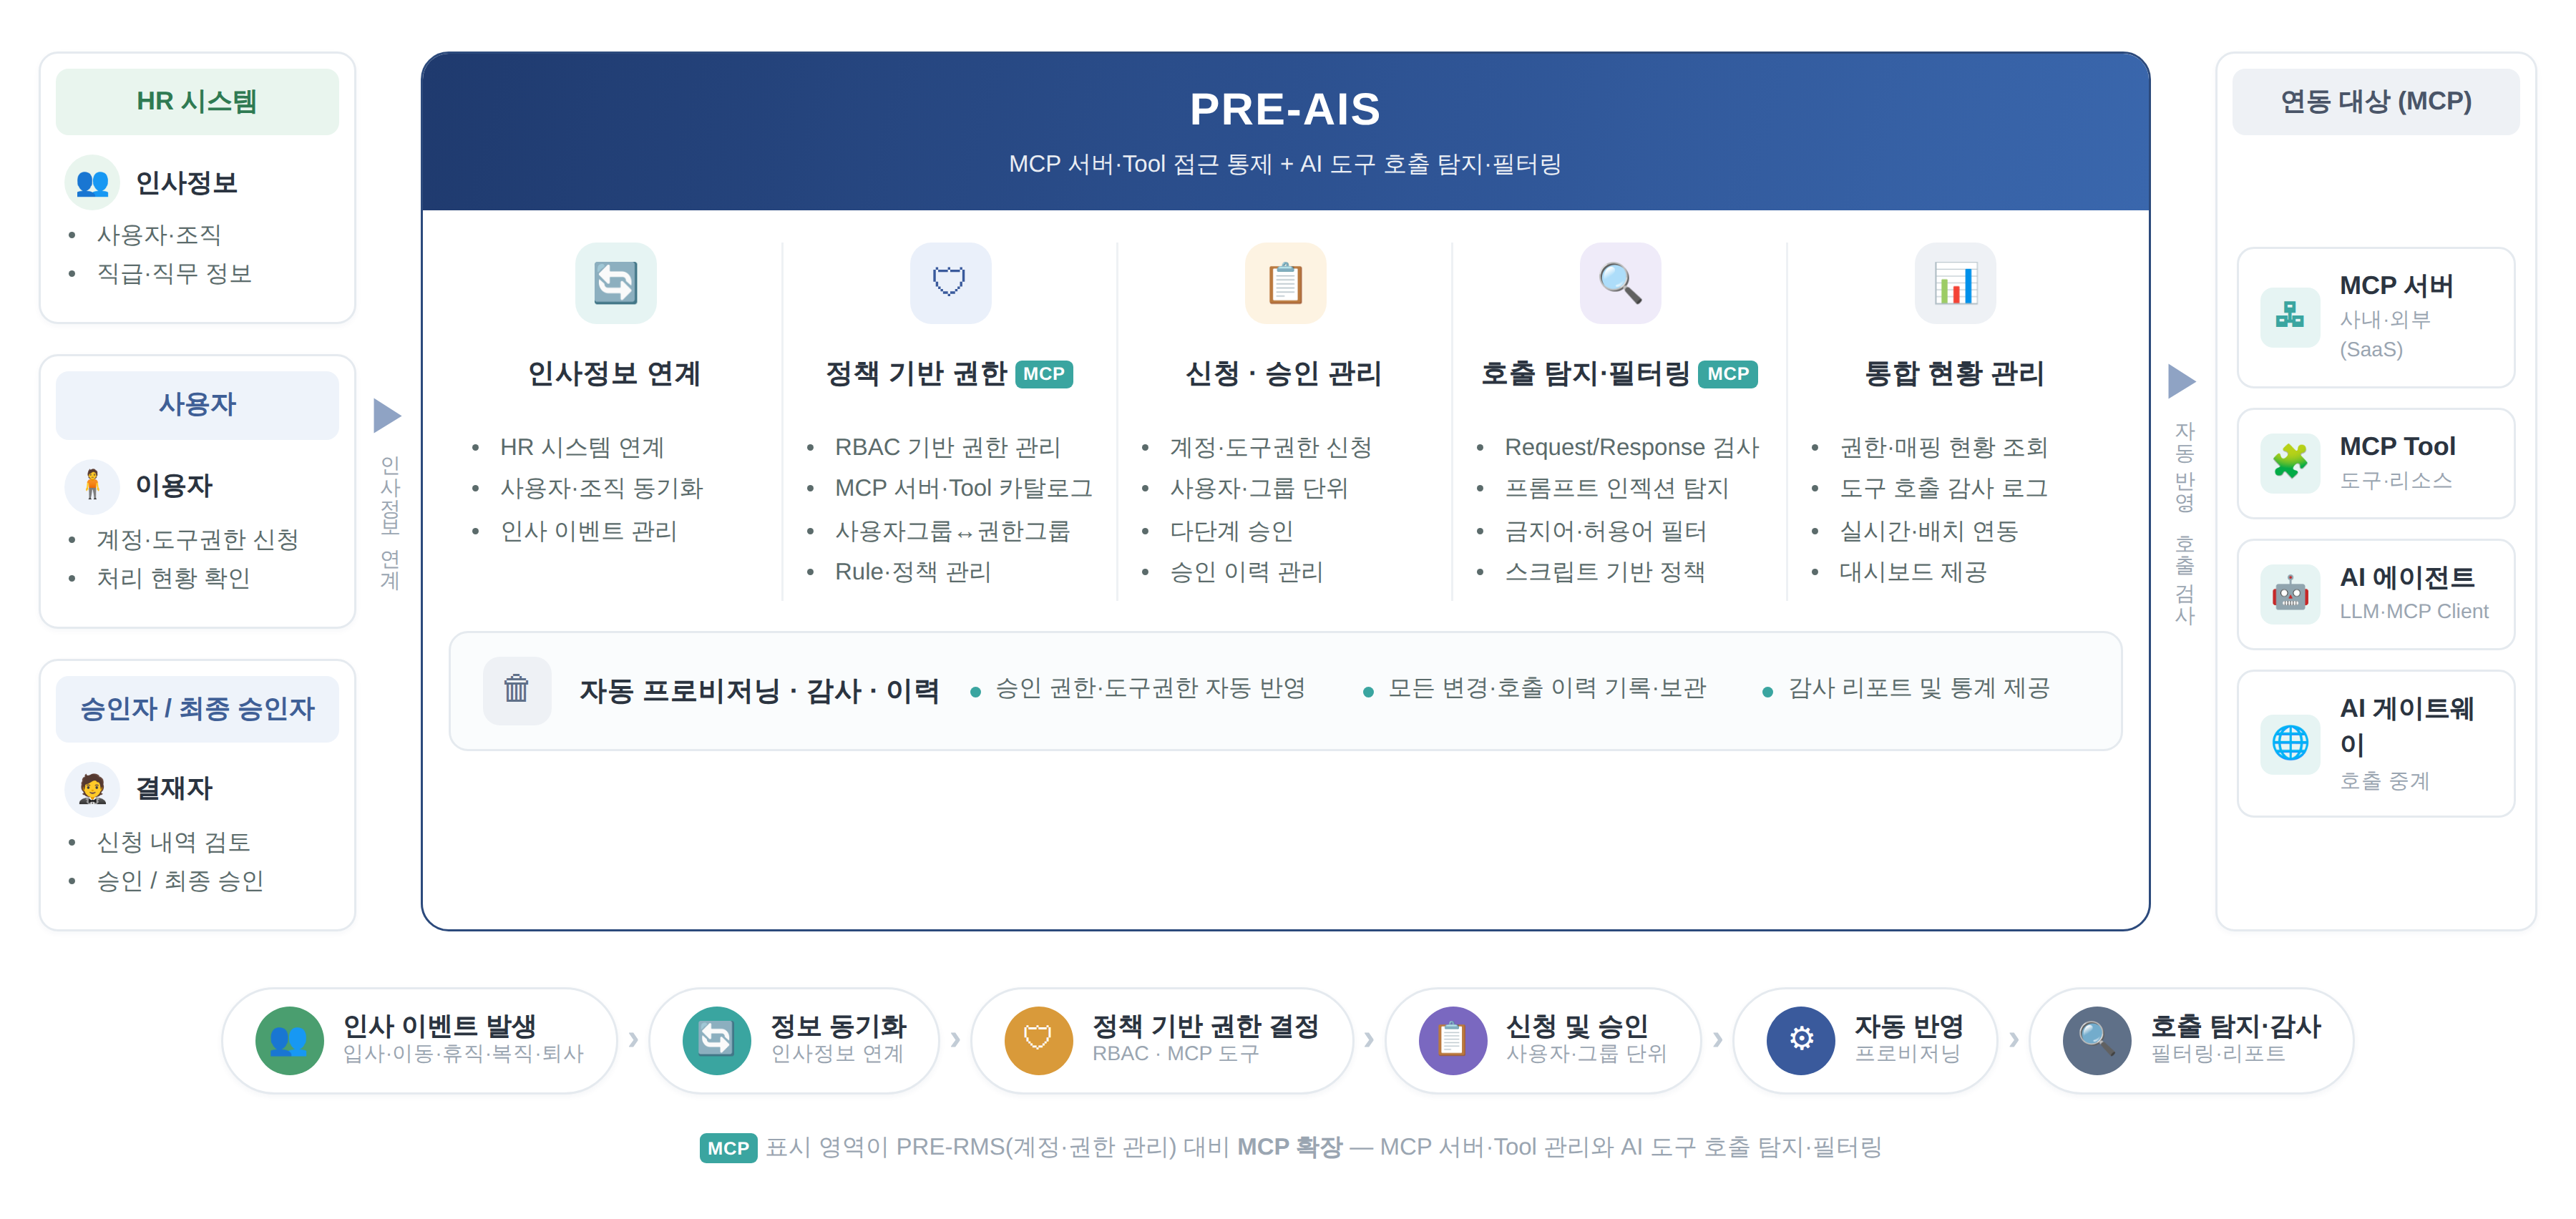
HR 시스템과 연계하여 사용자, 조직, 직급, 직무 정보를 자동 동기화합니다.
인사 이벤트에 따라 계정을 자동 생성·변경·잠금·회수합니다.
조직·직무·직급 조건과 정책에 따라 권한과 MCP 도구 권한을 자동 부여·회수하고, 발령 변화 시 다시 평가합니다.
사내외 MCP 서버와 Tool을 카탈로그로 등록·분류하고 그룹과 권한 그룹을 연결합니다.
계정·권한과 AI 도구 권한을 개인·그룹 단위로 신청하고 다단계 승인합니다.
호출 시점 권한 검증, 프롬프트 인젝션 탐지, 금지어·허용어·스크립트 필터링, 파라미터 자동 주입을 적용합니다.
승인된 계정·권한과 MCP 도구 권한을 시스템 및 AI 게이트웨이에 반영합니다.
계정·권한·Tool 매핑과 호출 감사 로그(허용·차단·필터링) 기반 리포트를 제공합니다.
기대 효과
계정·권한과 AI 도구 권한 관리를 자동화하여 처리 시간을 줄입니다.
최소 권한과 정책 기반 관리를 사람과 AI 양쪽에 적용하고 정보 유출을 최소화합니다.
입사부터 퇴사까지 계정·권한과 AI 도구 권한을 적시에 관리합니다.
도구 접근을 기존 거버넌스 안에서 통제하고 호출을 검사·기록합니다.
시스템·도구마다 다르던 관리 절차를 하나의 표준으로 통합합니다.
신청·승인·변경과 AI 호출·차단·필터링 내역을 체계적으로 관리합니다.
자동화와 중앙 집중 관리로 운영 비용을 절감합니다.
구성도
브로셔 다운로드
프리커스(PRECURSOR)의 PRE-AIS 상세 소개서와 브로셔를 지금 다운로드 받으세요.