솔루션 개요
Idira Privileged Access Management(PAM)는 글로벌 사이버보안 선도기업 Palo Alto Networks가 제공하는 Enterprise 특권 접근 관리 솔루션으로, 서버·네트워크·데이터베이스·클라우드·Kubernetes·애플리케이션 등 기업의 핵심 IT 자원에 대한 특권 계정과 접근을 중앙에서 안전하게 관리하고 통제합니다.
관리자·운영자·개발자 및 외부 협력업체 등이 사용하는 중요 계정과 Credential을 안전하게 보호하고, 특권 접근 요청부터 승인, 권한 부여, 세션 연결, 모니터링·기록 및 종료에 이르는 전체 과정을 정책 기반으로 통제합니다.
Vault 기반의 Credential 보호와 자동 Rotation을 통해 사용자에게 중요 계정과 비밀번호가 직접 노출되는 위험을 줄이고, 공용 계정 공유 및 장기간 유지되는 고정 비밀번호에 의존하던 기존 운영 방식을 보다 안전한 특권 계정 관리 체계로 전환합니다.
특히 Zero Standing Privileges(ZSP)와 Just-in-Time(JIT) Access를 통해 필요한 업무를 수행하는 시점에 필요한 권한만 동적으로 부여하고, 작업이 종료되면 권한을 제거하여 상시 유지되는 과도한 특권과 Credential 탈취에 따른 보안 위험을 최소화합니다.
중요 시스템에 대한 사용자 세션을 격리·모니터링하고 기록하여 누가, 언제, 어떤 시스템에 접근하여 어떤 작업을 수행했는지 추적 가능한 감사 체계를 제공하며, 특권 계정을 이용한 비정상 행위와 내부자 위협에 대한 보안 가시성을 강화합니다.
On-Premise 인프라뿐만 아니라 AWS·Azure·Google Cloud 및 Kubernetes 등 Cloud 환경에 대한 Agentless 접근과 JIT 권한을 지원하며, 외부 협력업체에 대해서도 VPN이나 장기 계정에 대한 의존도를 줄이면서 업무 범위에 맞는 안전한 특권 접근 환경을 구성할 수 있습니다.
이를 통해 기업은 특권 계정 보호, 최소권한, Credential 관리, 접근 통제, 세션 감사까지 하나의 PAM 체계로 통합하고, 중요 IT 자산에 대한 보안 수준과 운영 효율성 및 컴플라이언스 대응 역량을 강화할 수 있습니다.
프리커스는 Palo Alto Networks Idira Privileged Access Management의 공급부터 아키텍처 설계, 구축, 기존 시스템 연계 및 기술지원까지 제공하여 고객의 IT·Cloud 환경과 보안 정책에 최적화된 Enterprise 특권 접근 관리 체계 구축을 지원합니다.
주요 해결 과제
root, administrator, DBA 계정을 여러 담당자가 공유하면 작업 수행자를 특정할 수 없고, 사고 시 책임 소재와 감사 근거가 없습니다.
비밀번호를 PC, 엑셀, 공유 폴더, 메신저로 관리하면 통제 지점이 없고, 퇴사·전보 시 회수되지 않은 계정이 침해 경로로 남습니다.
배치 스크립트, 설정 파일, CI/CD 파이프라인의 평문 계정 정보는 변경 장애 우려로 방치되고, 유출 시 즉시 침해로 이어집니다.
VPN과 개별 계정 발급만으로는 접근 범위와 작업 내용을 확인하기 어렵고, 작업 후 계정 회수 누락이 반복됩니다.
랜섬웨어와 표적 공격은 특권 계정을 탈취해 측면 이동하므로, 특권 계정이 통제되지 않으면 단일 감염이 전사 장애로 확대됩니다.
전자금융감독규정, ISMS-P, 개인정보보호법은 특권 계정 접근 통제와 기록 보관을 요구합니다.
주요 기능
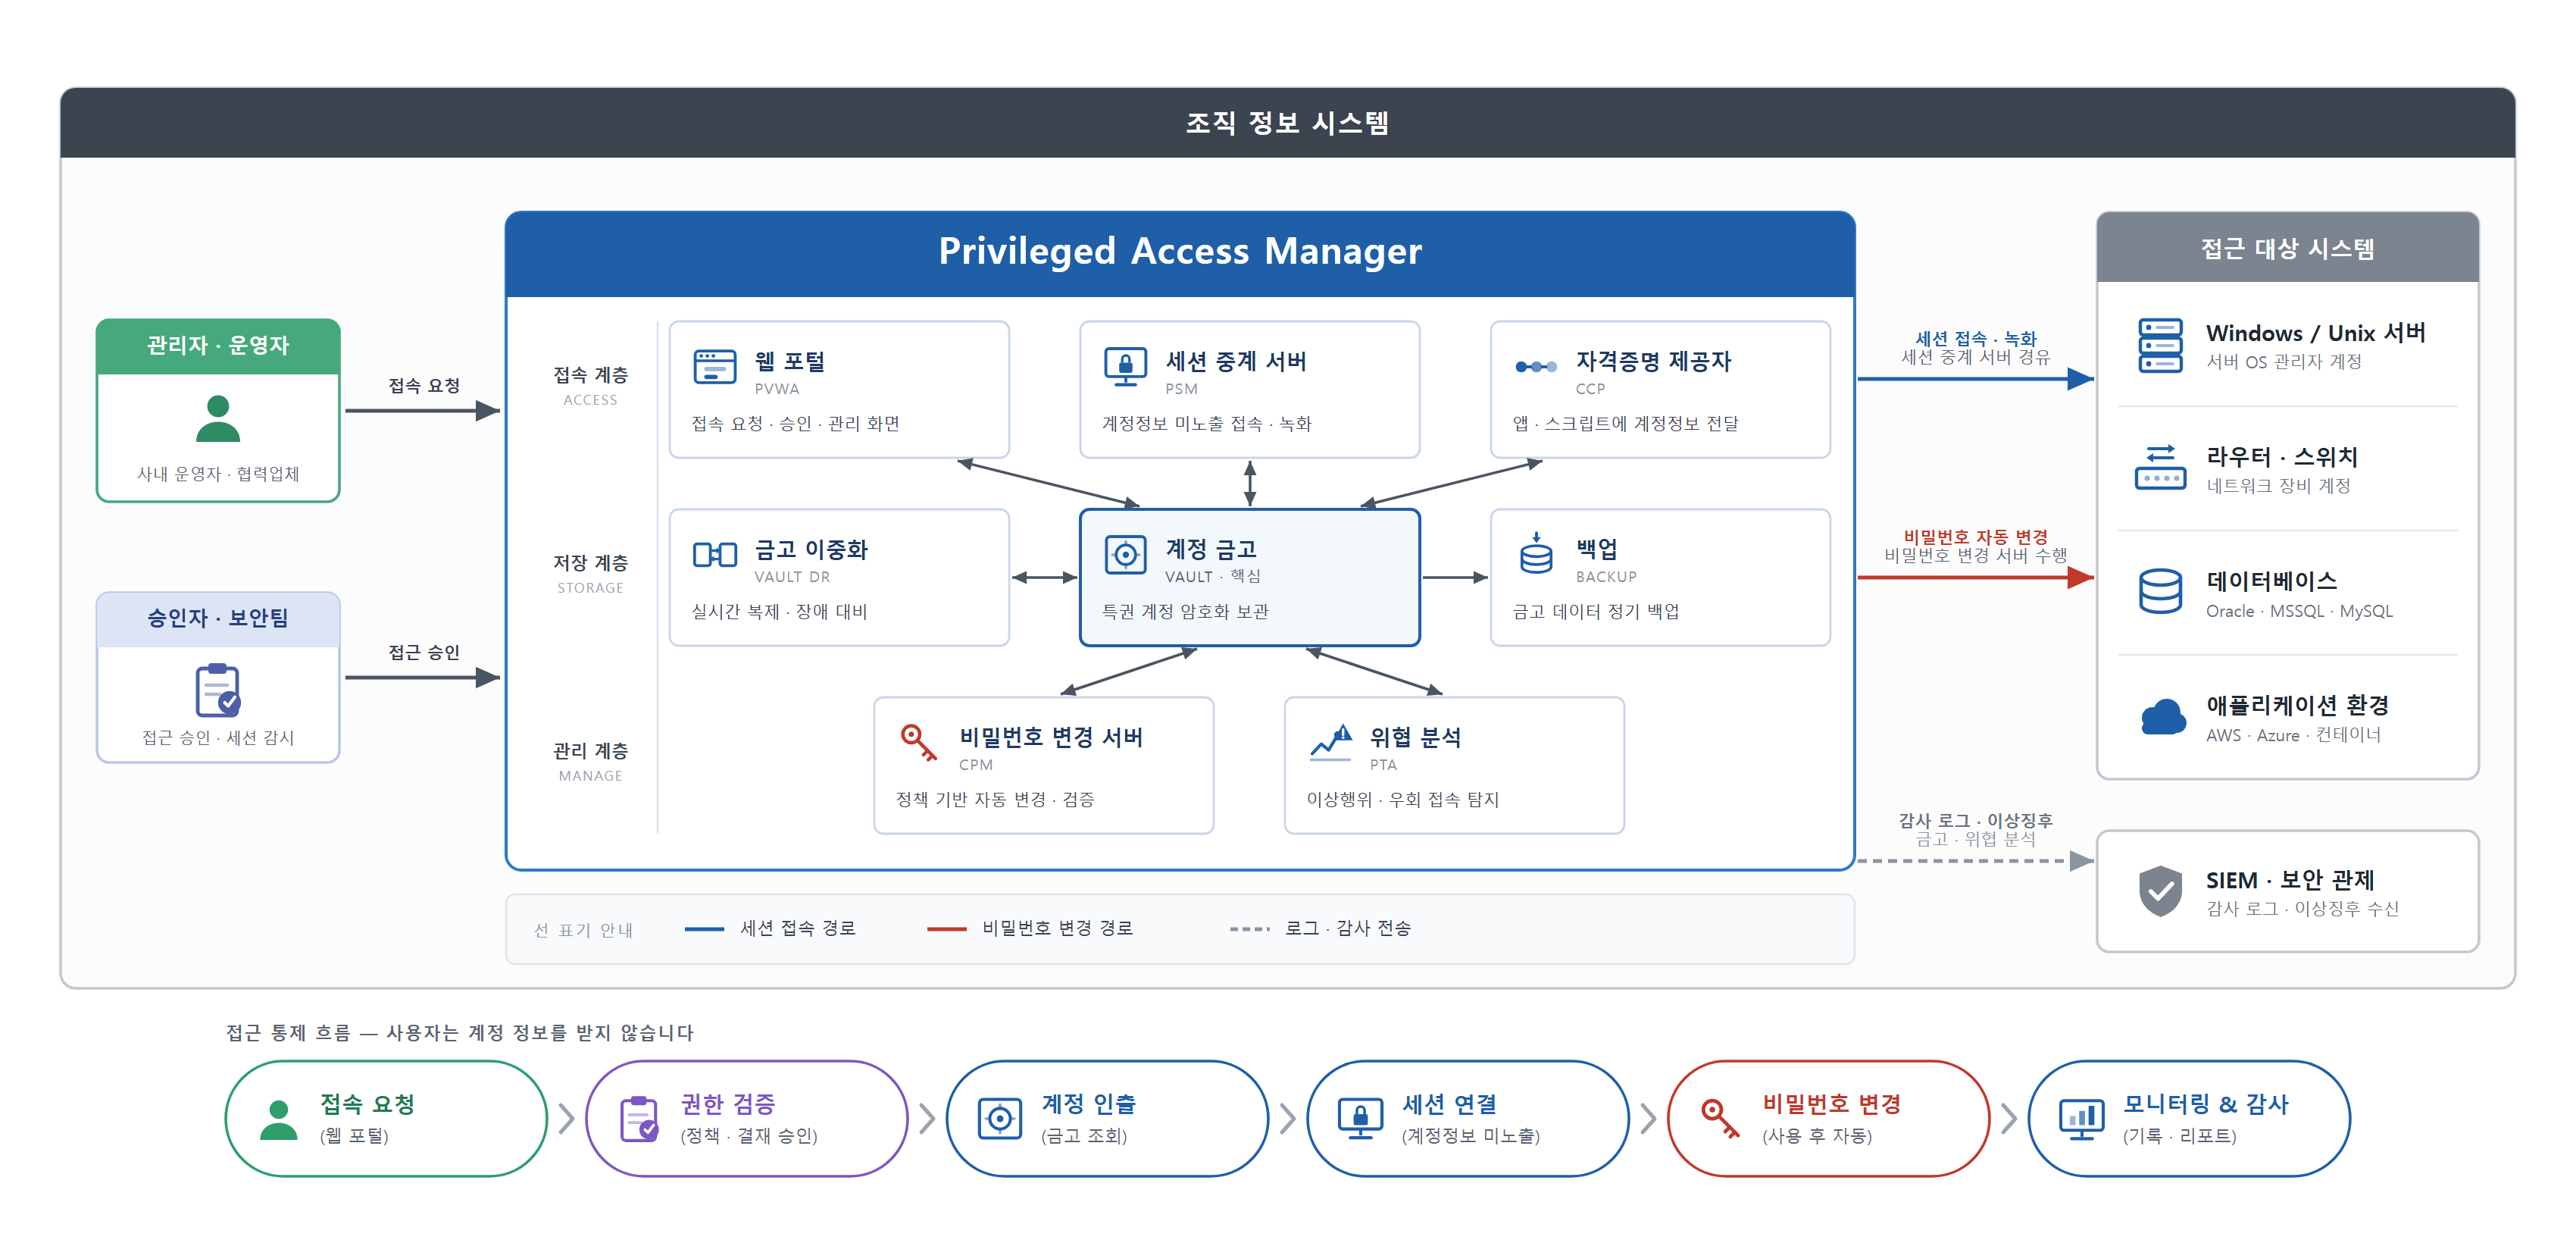
다계층 암호화 Digital Vault에 계정·비밀번호·SSH 키·인증서를 보관하고 Safe 단위로 격리하며 DR 구성을 지원합니다.
네트워크·도메인 스캔으로 미등록·미사용·중복 계정과 로컬 관리자·서비스 계정을 식별하고 금고에 온보딩합니다.
최소 권한, 다단계 결재, One-time/JIT 접근, AD/LDAP 및 MFA 연동을 제공합니다.
주기적·세션 종료 후 즉시 변경, 정합성 검증(Reconcile), 계정 유형별 복잡도 정책을 적용합니다.
계정 정보 미노출 프록시, 화면·명령어 녹화, 위험 명령어 차단, 세션 강제 종료, 실시간 모니터링을 제공합니다.
하드코딩을 제거하고 API·Agent로 동적 조회하며 CI/CD·컨테이너·RPA와 연동합니다.
사용 패턴 학습 기반 이상행위, 우회 접속 탐지, 위험도 기반 자동 대응, SIEM·Syslog 연동을 제공합니다.
요청·승인·세션 이력, 녹화 영상, 규제 대응 리포트, 위·변조 방지 보관을 제공합니다.
기대 효과
계정 정보를 사용자에게 노출하지 않아 유출·재사용·공유 가능성을 구조적으로 제거합니다.
공용 계정 작업도 실제 수행자 기준으로 기록되어 사고 시 원인과 책임을 즉시 규명할 수 있습니다.
권한 상승과 측면 이동 경로를 차단해 단일 침해가 전사로 확대되는 것을 막습니다.
비밀번호 변경, 계정 회수, 권한 조정을 자동화하여 반복 수작업을 제거합니다.
스크립트와 애플리케이션의 평문 계정 정보를 API 조회로 전환합니다.
협력업체 작업 범위를 한정하고 전 작업을 녹화해 위탁 관리 근거를 확보합니다.
특권 계정 접근 통제와 기록 보관 요건을 단일 플랫폼으로 충족합니다.
구성도
시연영상
브로셔 다운로드
프리커스(PRECURSOR)의 Idira Privileged Access Management (PAM) 상세 소개서와 브로셔를 지금 다운로드 받으세요.